
Intégrer Hermes et OpenClaw en entreprise : le guide complet
Architecture, sécurité, gouvernance et ROI : comment intégrer les agents IA Hermes et OpenClaw à votre ERP, CRM et ITSM, feuille de route de 90 jours incluse.
En bref. OpenClaw et Hermes sont les deux agents IA open source les plus adoptés de 2026. Le premier excelle comme porte d'entrée conversationnelle branchée sur vos messageries, le second comme agent de fond qui mémorise, apprend et exécute des tâches longues. Ensemble, ils peuvent devenir une vraie couche d'exécution pour l'entreprise, à une condition : les faire passer par un plan de contrôle que la DSI maîtrise (identité, politiques, MCP, DLP, audit). Ce guide détaille l'architecture, la sécurité, la gouvernance, les cas d'usage et une feuille de route de 90 jours.
Pourquoi parler de Hermes et OpenClaw en entreprise maintenant
En quelques mois, les agents IA « personnels » sont sortis des laptops de développeurs pour arriver dans les équipes métier. Deux projets ont porté ce mouvement :
- OpenClaw, créé par Peter Steinberger (fondateur de PSPDFKit), lancé fin 2025 sous le nom Clawdbot puis renommé Moltbot et enfin OpenClaw en janvier 2026. Sous licence MIT, il est devenu l'un des dépôts les plus étoilés de GitHub et est désormais porté par une fondation open source indépendante.
- Hermes Agent, publié par Nous Research en février 2026, également sous licence MIT. Il se distingue par une boucle d'apprentissage intégrée : l'agent transforme les tâches réussies en compétences réutilisables. Nous Research a depuis annoncé une offre dédiée aux entreprises.
Le constat que nous faisons chez Apeiron auprès de nos clients est toujours le même : les collaborateurs utilisent déjà ces agents, souvent sur leur poste personnel, avec leurs propres clés d'API et un accès direct à la messagerie. Cette « shadow AI » apporte de vrais gains de productivité, mais aussi des risques que la DSI ne voit pas. La bonne réponse n'est pas d'interdire, c'est de fournir une version d'entreprise gouvernée, plus utile que la version bricolée.
OpenClaw et Hermes : deux agents, deux rôles
Les deux projets se recoupent (messagerie, outils, planification), mais leur centre de gravité est différent. C'est cette différence qui permet de les combiner plutôt que de les mettre en concurrence.
| Critère | OpenClaw | Hermes Agent |
|---|---|---|
| Rôle idéal | Porte d'entrée conversationnelle, réactivité | Travail de fond, tâches longues et récurrentes |
| Cœur technique | Gateway toujours actif : sessions, routage des canaux, outils | Runtime d'agent avec mémoire persistante et boucle d'apprentissage |
| Canaux | WhatsApp, Telegram, Slack, Discord, Signal, Teams via intégrations, WebChat | Telegram, Discord, Slack, WhatsApp, Signal, e-mail |
| Extensions | Skills décrites par un fichier SKILL.md (registre public ClawHub) | Skills générées et affinées par l'agent, standard agentskills.io, plus outils et serveurs MCP |
| Mémoire | Contexte de session et fichiers de l'espace de travail | Mémoire inter-sessions, recherche plein texte FTS5, modèle utilisateur |
| Exécution | Shell, navigateur, fichiers, cron, webhooks | Plus de 40 outils, sous-agents isolés, 7 backends de terminal (Docker, SSH, Daytona, Modal…) |
| Modèles | Fournisseur au choix (Claude, GPT, modèles locaux) | Fournisseur au choix (Nous Portal, OpenRouter, Anthropic, OpenAI, NVIDIA NIM, endpoint privé) |
| Licence | MIT | MIT |
Notre lecture : OpenClaw est le meilleur « réceptionniste » : il est là où sont vos équipes, répond vite, déclenche des actions simples. Hermes est le meilleur « analyste » : il prend une tâche de plusieurs heures, la découpe, la mène à bien et s'en souvient la fois suivante.
L'architecture de référence
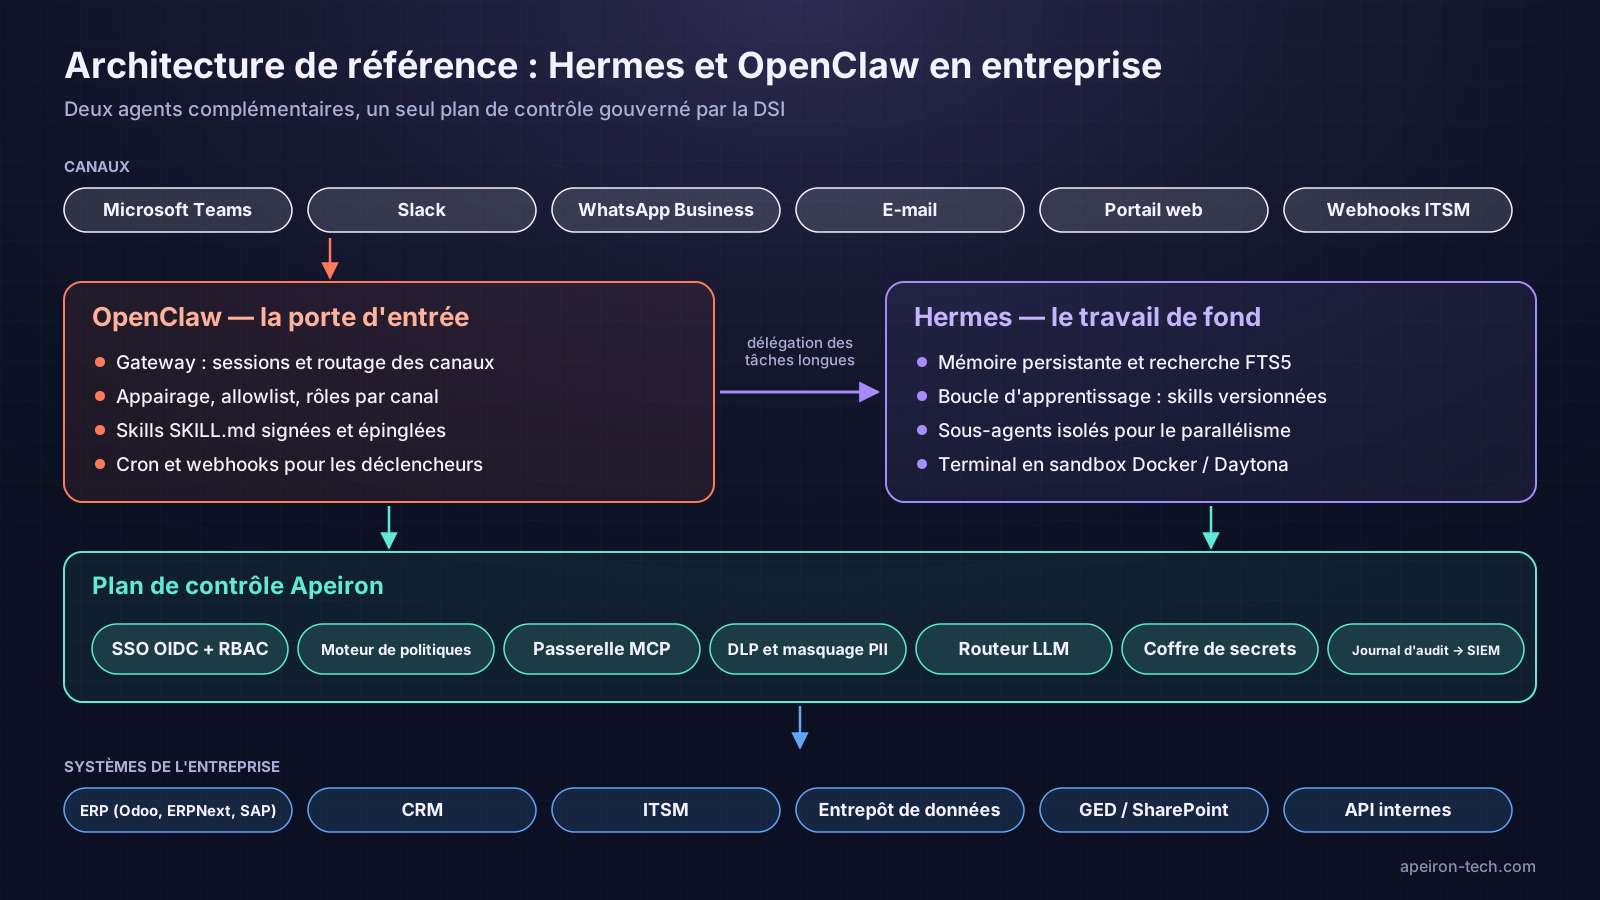
L'architecture que nous déployons repose sur quatre couches.
1. Les canaux
Les collaborateurs parlent aux agents là où ils travaillent déjà : Microsoft Teams, Slack, WhatsApp Business, e-mail, un portail web interne, et des webhooks venant de l'ITSM (ServiceNow, Jira Service Management, GLPI) ou de l'ERP. Aucun nouvel outil à apprendre, c'est le premier facteur d'adoption.
2. Les deux agents
- OpenClaw reçoit les messages via son Gateway, identifie la session, répond aux demandes courtes (statut d'une commande, résumé d'un ticket, recherche documentaire) et délègue à Hermes tout ce qui est long, coûteux ou récurrent.
- Hermes exécute ces tâches de fond dans une sandbox (Docker ou Daytona), avec des sous-agents pour paralléliser, et capitalise le savoir-faire acquis sous forme de skills versionnées.
3. Le plan de contrôle
C'est la pièce que les déploiements « maison » oublient, et c'est elle qui rend l'ensemble acceptable pour une DSI, un RSSI et un DPO :
- SSO OIDC et RBAC (Entra ID, Okta, Keycloak) : chaque requête est rattachée à une personne et à ses droits réels.
- Moteur de politiques (par exemple OPA) : quelles skills, quels outils, quelles données pour quel rôle, à quel moment.
- Passerelle MCP : les agents n'appellent jamais un système directement. Ils passent par des serveurs MCP exposant des opérations précises, avec des scopes (lecture, écriture, montant maximum).
- DLP et masquage des données personnelles avant tout envoi à un modèle externe.
- Routeur LLM : modèle frontière (Claude, GPT) pour le raisonnement complexe, modèle auto-hébergé pour les données sensibles, modèle léger pour le tri, avec plafond de coût par équipe.
- Coffre de secrets (Vault, Azure Key Vault) et jetons OAuth éphémères : aucune clé longue durée dans un fichier de configuration.
- Journal d'audit exporté vers le SIEM : chaque prompt, appel d'outil, paramètre et approbation.
4. Les systèmes de l'entreprise
ERP (Odoo, ERPNext, SAP), CRM (Salesforce, HubSpot, Twenty), ITSM, entrepôt de données (BigQuery, Snowflake, PostgreSQL), GED (SharePoint, Google Drive, Confluence) et API internes. Chaque système est exposé par un serveur MCP dédié, versionné et testé comme n'importe quel composant logiciel.
Le cycle de vie d'une requête, pas à pas
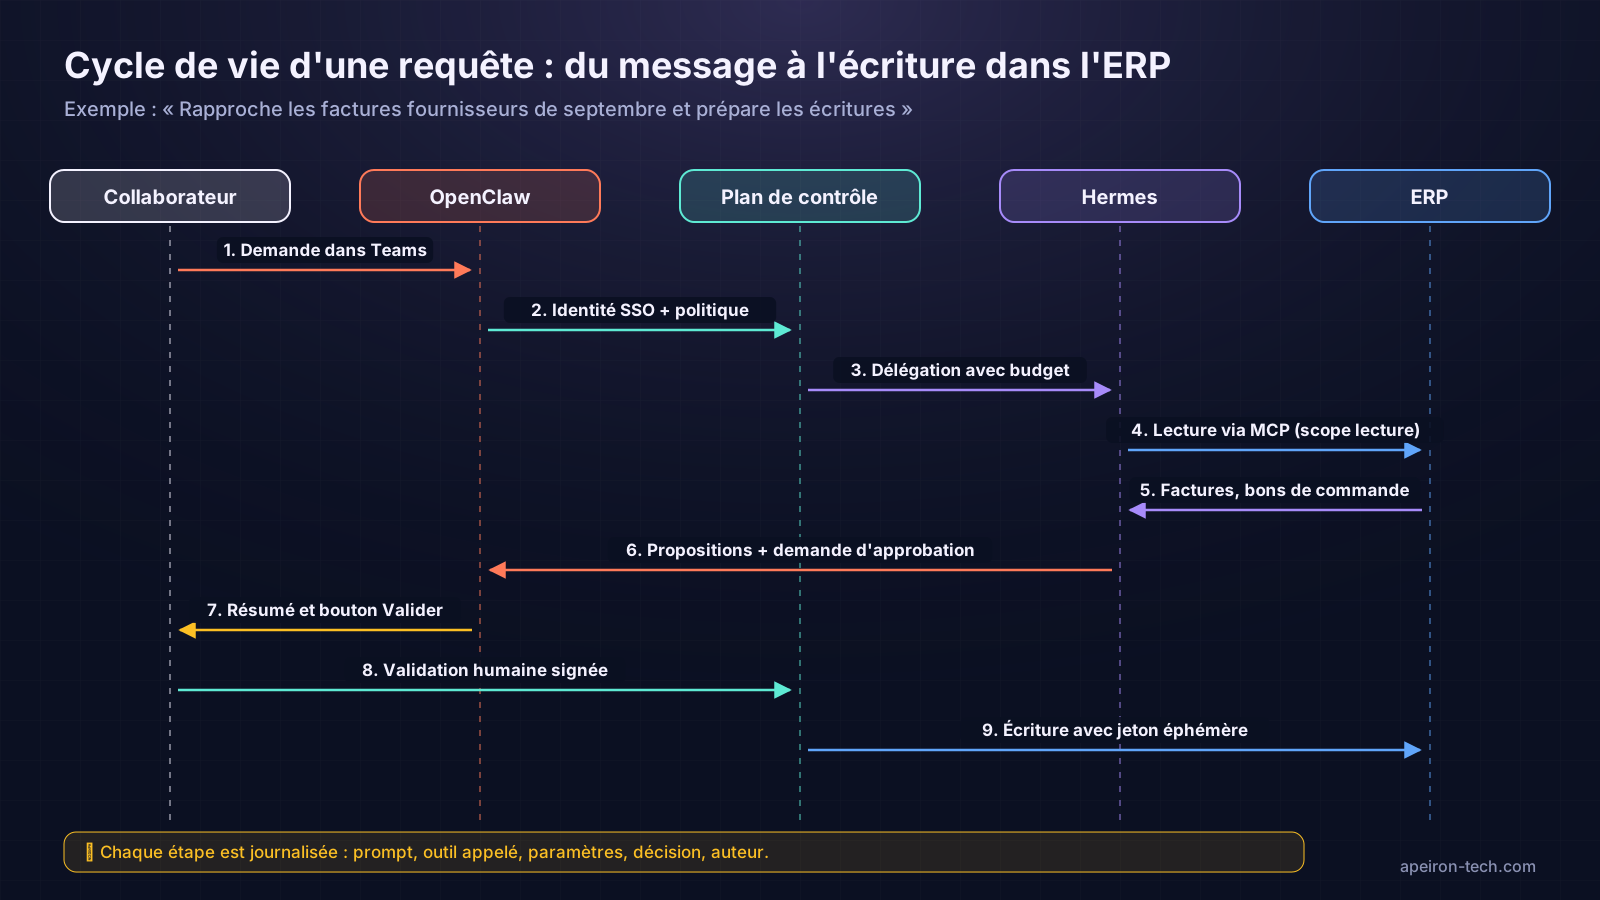
Prenons une demande réelle d'un service comptable : « Rapproche les factures fournisseurs de septembre et prépare les écritures. »
- La demande arrive dans Teams. OpenClaw la reçoit et ouvre une session liée à l'utilisateur.
- Contrôle d'identité et de politique. Le plan de contrôle vérifie le jeton SSO, le rôle (comptable fournisseurs) et la politique : rapprochement autorisé, écriture soumise à approbation au-delà de 0 €.
- Délégation à Hermes avec un budget explicite : durée maximale, nombre de tokens, coût plafonné.
- Lecture via MCP : Hermes interroge l'ERP avec un scope en lecture seule (factures, bons de commande, réceptions).
- Analyse : rapprochement à trois voies, détection des écarts de prix ou de quantité, des doublons et des TVA incohérentes.
- Propositions et demande d'approbation : Hermes renvoie à OpenClaw un résumé (182 factures rapprochées, 9 écarts, 2 doublons suspects) et les écritures proposées.
- L'utilisateur voit le résumé dans Teams avec un bouton « Valider » et le détail des écarts.
- Validation humaine signée, enregistrée avec l'identité de l'approbateur.
- Écriture dans l'ERP via MCP, avec un jeton éphémère limité à cette opération.
À chaque étape, le journal d'audit enregistre ce qui a été vu, décidé et exécuté. Si la tâche revient chaque mois, Hermes propose d'en faire une skill, qui suivra le circuit de revue décrit plus bas.
La boucle d'apprentissage de Hermes, sous gouvernance
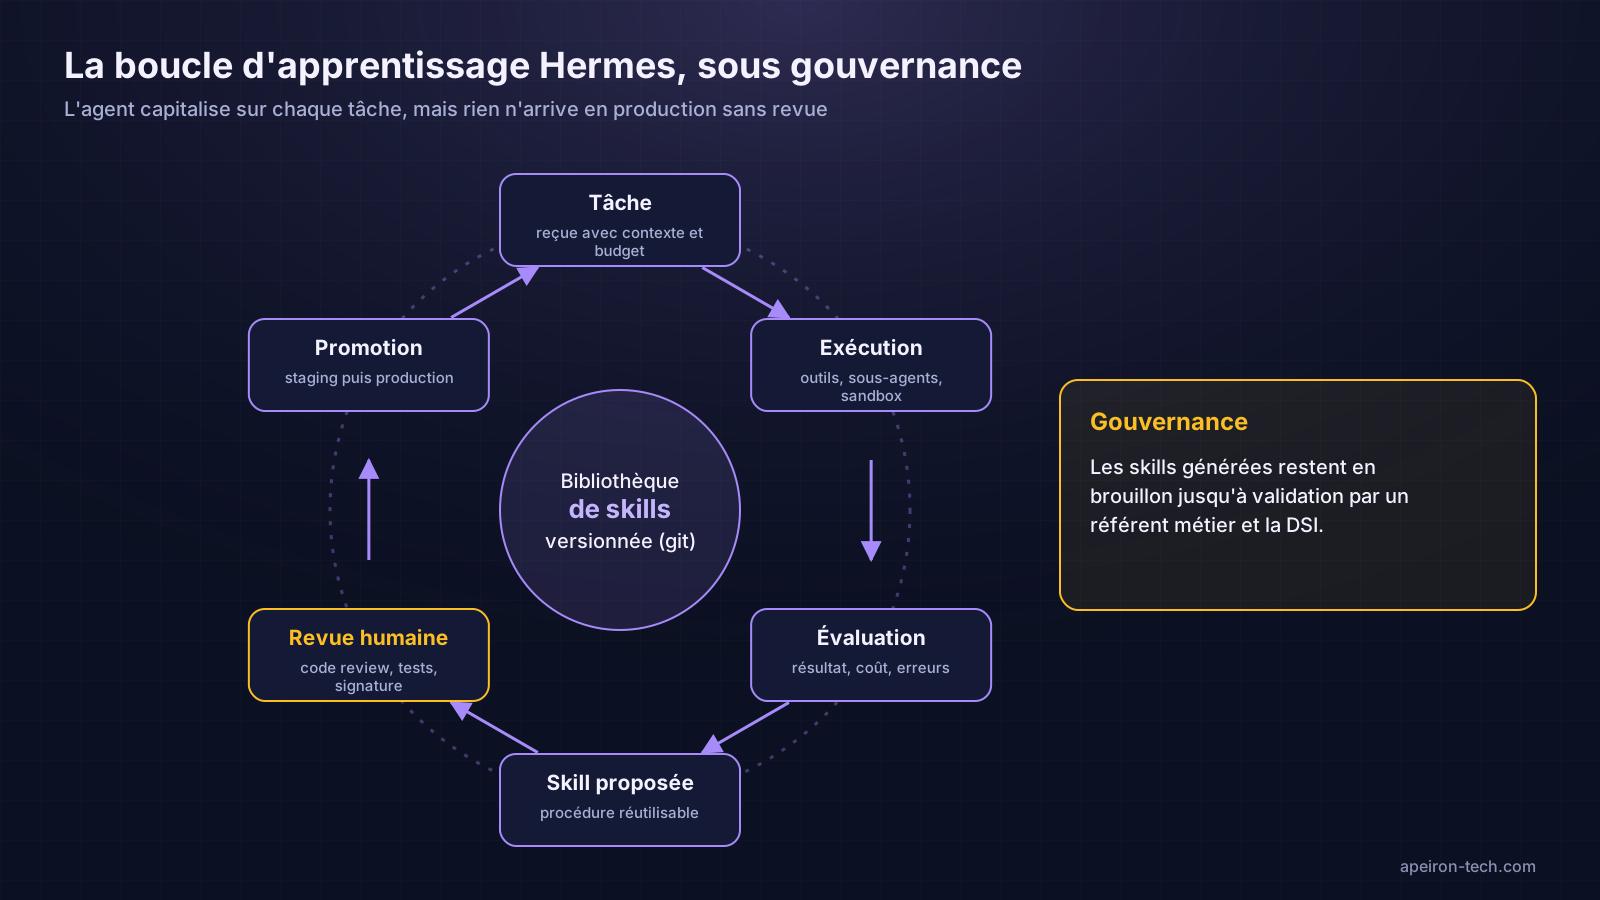
La force de Hermes est aussi ce qui inquiète les RSSI : un agent qui écrit ses propres procédures. En entreprise, nous encadrons cette boucle ainsi :
- Les skills générées naissent en brouillon, dans un dépôt git interne, jamais directement dans l'environnement de production.
- Revue humaine obligatoire : un référent métier valide la logique, un développeur relit le code et les appels d'outils, des tests automatisés rejouent des cas réels anonymisés.
- Signature et promotion : seules les skills signées sont chargées par les agents de production, avec un numéro de version et un changelog.
- Retrait instantané : une skill qui dérive (taux d'erreur, coût, plainte utilisateur) est désactivée en un clic depuis le plan de contrôle.
Résultat : l'entreprise accumule un capital de procédures automatisées, documentées et auditables, au lieu d'un savoir dispersé dans des prompts individuels.
Sécurité : traiter les agents comme des identités non humaines
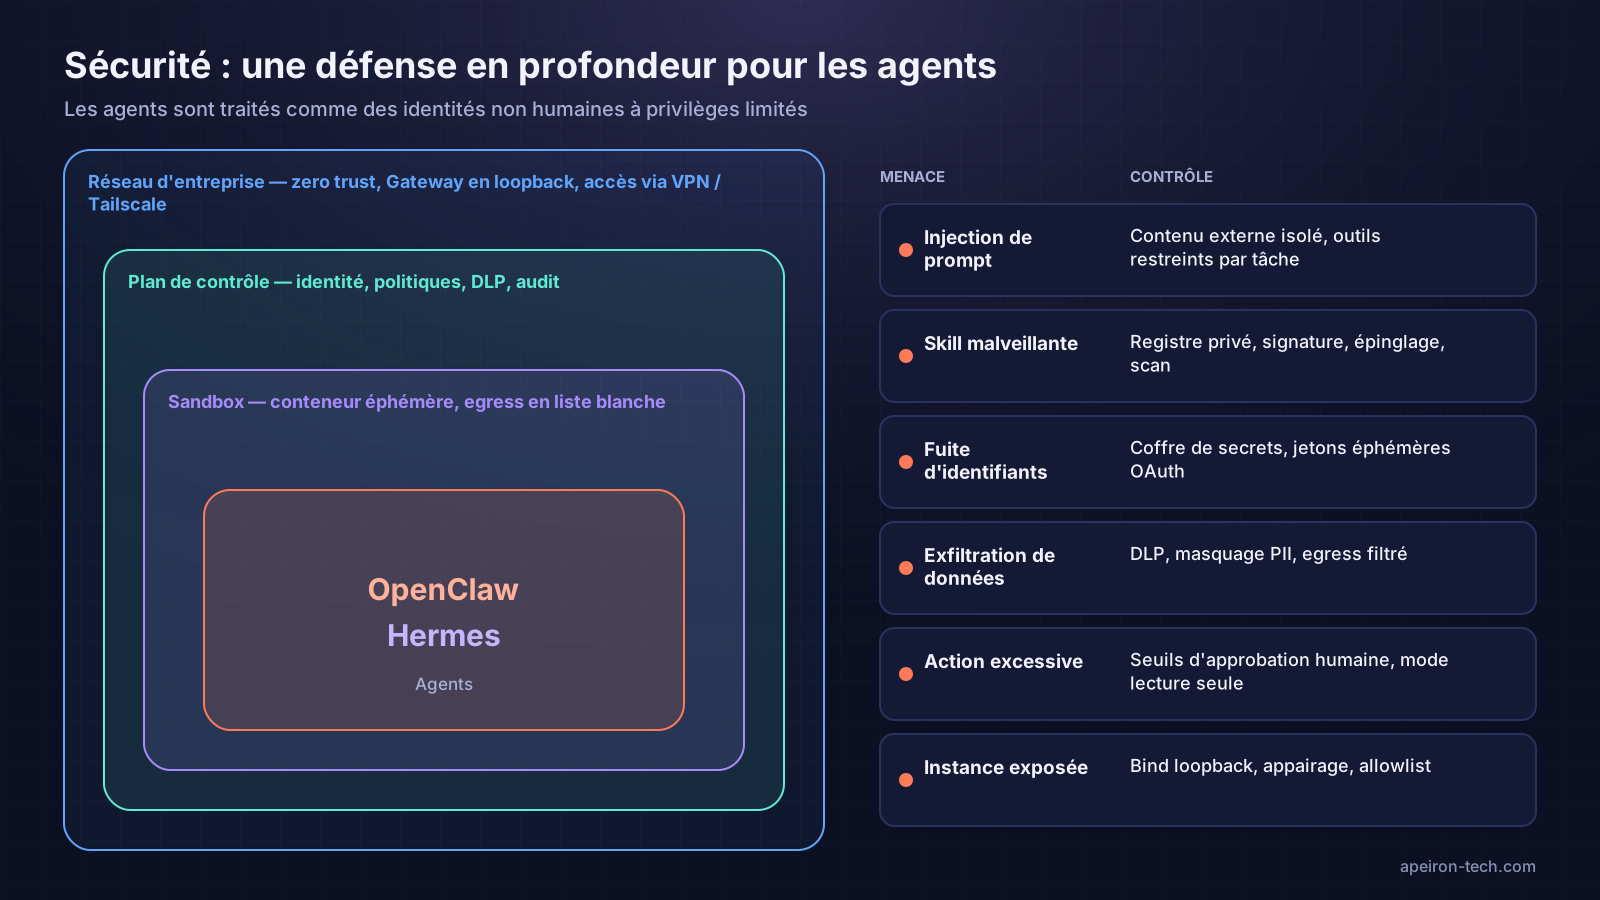
L'année 2026 a montré concrètement les risques d'un agent mal déployé. Des chercheurs ont recensé des dizaines de milliers d'instances OpenClaw exposées sur Internet (plus de 21 000 selon Censys fin janvier 2026), et des campagnes de skills malveillantes publiées sur le registre public ClawHub. La Cloud Security Alliance a publié en mars 2026 un guide de durcissement zero trust dédié, et plusieurs éditeurs (NVIDIA avec NemoClaw, des passerelles IA et MCP) proposent désormais des distributions ou des couches de sécurité pour l'entreprise.
Le principe que nous appliquons : un agent est une identité non humaine, avec le moins de privilèges possible. Concrètement :
- Réseau : Gateway OpenClaw lié à l'interface loopback, accès distant via VPN ou Tailscale, jamais exposé directement. Appairage des messageries activé et liste d'autorisation minimale.
- Sandbox : Hermes et les outils shell tournent dans des conteneurs éphémères, sans accès au système de fichiers de l'hôte, avec une liste blanche de destinations réseau.
- Chaîne d'approvisionnement des skills : registre privé, aucune installation depuis ClawHub sans revue, versions épinglées, signature, scan automatique. Refus systématique des skills dont les prérequis demandent un
curl | bashou un binaire téléchargé. - Secrets : rien en clair dans
~/.openclaw/ou dans les fichiers de configuration. Coffre de secrets et jetons OAuth à durée courte. - Injection de prompt : tout contenu externe (e-mail, page web, pièce jointe) est traité comme non fiable. Les outils disponibles sont restreints par tâche, et une action à impact (paiement, e-mail client, suppression) exige une approbation humaine.
- Supervision : installations de skills, appels d'outils, connexions sortantes et changements de configuration remontent au SIEM avec des alertes dédiées.
Conformité : RGPD, AI Act, ISO 27001
Un déploiement d'agents touche presque toujours des données personnelles. Les points de vigilance :
- RGPD : registre des traitements à jour, analyse d'impact (AIPD) quand les agents traitent des données RH, clients ou de santé, minimisation et masquage avant tout appel à un modèle hébergé hors UE, durée de conservation des journaux définie.
- AI Act européen : la plupart des cas d'usage internes (support, finance, IT) relèvent des obligations de transparence et de maîtrise de l'IA, mais un agent qui intervient dans le recrutement, l'évaluation de salariés ou l'octroi de crédit peut basculer dans la catégorie à haut risque. Il faut le qualifier dès le cadrage.
- ISO 27001 et SOC 2 : les journaux du plan de contrôle fournissent les preuves attendues (gestion des accès, traçabilité, gestion des changements pour les skills).
- Souveraineté : pour les données les plus sensibles, Hermes et OpenClaw peuvent fonctionner avec un modèle auto-hébergé, sur votre cloud ou sur site. Le routeur LLM applique cette règle automatiquement selon la classification de la donnée.
Cas d'usage concrets
Finance et comptabilité fournisseurs
Rapprochement factures, commandes et réceptions, détection des doublons, préparation des écritures et relances. Hermes traite le volume, l'humain valide les exceptions.
Support client et support interne
OpenClaw répond aux questions fréquentes dans Teams ou WhatsApp Business en s'appuyant sur la base documentaire, crée et enrichit les tickets ITSM, et transmet à un humain avec un résumé quand la demande sort de son périmètre.
Opérations commerciales
Enrichissement des leads, qualification, mise à jour du CRM après chaque rendez-vous à partir des notes, préparation des comptes rendus et des relances.
IT et DevOps
Analyse des alertes de supervision, premier diagnostic, ouverture de tickets corrélés, rapports hebdomadaires de vulnérabilités, avec exécution de commandes uniquement dans des environnements isolés.
Achats et supply chain
Comparaison d'offres fournisseurs, suivi des retards de livraison, alertes de rupture à partir de l'ERP, préparation des commandes de réapprovisionnement soumises à validation.
Juridique et conformité
Première lecture des contrats, extraction des clauses à risque, comparaison avec vos modèles, préparation des questionnaires fournisseurs.
Mesurer le retour sur investissement
Un projet d'agents doit être piloté par des indicateurs définis avant le pilote :
| Indicateur | Ce qu'il mesure | Comment le suivre |
|---|---|---|
| Temps de traitement | Durée moyenne d'une tâche avant et après | Horodatage ITSM, ERP ou CRM |
| Taux d'automatisation | Part des tâches terminées sans intervention humaine | Journal d'audit du plan de contrôle |
| Précision | Part des propositions validées sans correction | Retours d'approbation |
| Coût par tâche | Tokens, calcul et licences rapportés à la tâche | Routeur LLM et FinOps |
| Adoption | Utilisateurs actifs hebdomadaires | Statistiques des canaux |
| Incidents | Actions annulées, fuites, alertes de sécurité | SIEM |
Sur nos projets d'automatisation, les gains les plus nets apparaissent sur les tâches à fort volume et règles explicites (rapprochements, tri, saisie). Nous ne promettons pas de chiffre avant d'avoir mesuré votre situation de départ : c'est l'objet des deux premières semaines.
Feuille de route : 90 jours du cadrage à la production
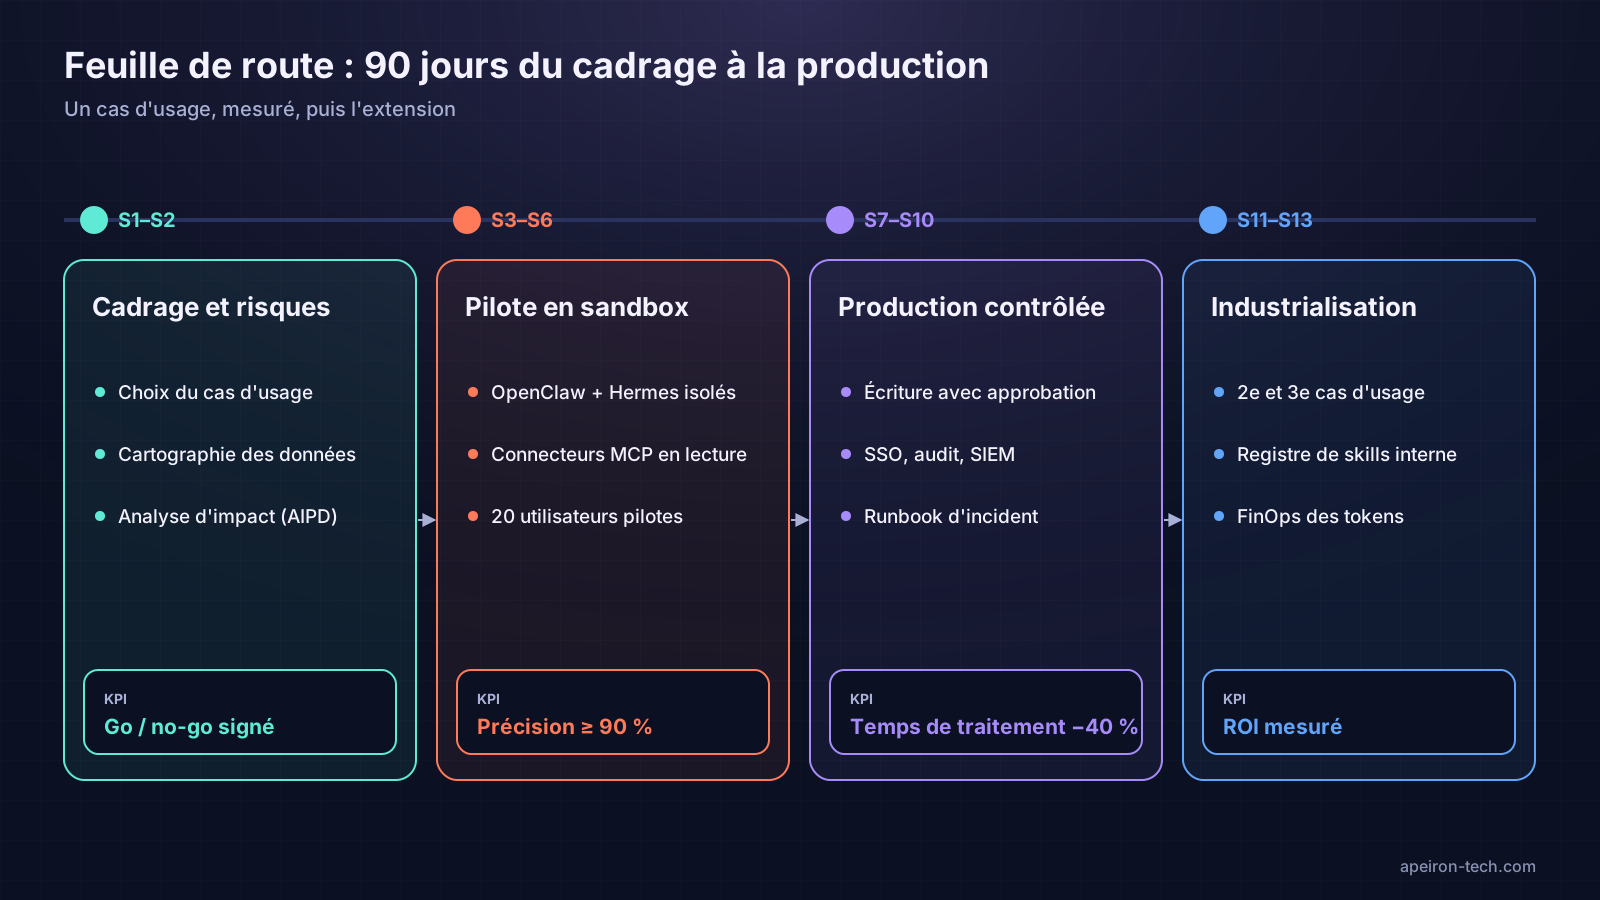
Semaines 1 et 2 : cadrage et risques. Choix d'un cas d'usage à fort volume, cartographie des données et des systèmes, analyse d'impact, définition des indicateurs et de la décision go / no-go.
Semaines 3 à 6 : pilote en sandbox. OpenClaw et Hermes déployés dans un environnement isolé, connecteurs MCP en lecture seule, une vingtaine d'utilisateurs pilotes, mesure de la précision.
Semaines 7 à 10 : production contrôlée. Ouverture des écritures avec approbation humaine, intégration SSO, journal d'audit branché au SIEM, runbook d'incident et formation des équipes.
Semaines 11 à 13 : industrialisation. Deuxième et troisième cas d'usage, registre interne de skills, FinOps des tokens, comité de gouvernance IA trimestriel.
Les erreurs que nous voyons le plus souvent
- Donner à l'agent les identifiants d'un administrateur « pour aller plus vite ». Un agent doit avoir ses propres comptes de service, limités.
- Installer des skills publiques sans les lire. Une skill est du code exécutable : elle se relit comme une dépendance logicielle.
- Commencer par le cas d'usage le plus ambitieux. Le premier projet doit être mesurable en six semaines.
- Oublier la conduite du changement. Les équipes doivent savoir ce que l'agent fait, ce qu'il ne fait pas et comment le corriger.
- Ne pas plafonner les coûts. Un agent en boucle peut consommer en une nuit le budget d'un mois. Budgets par tâche et par équipe dès le premier jour.
Comment Apeiron vous accompagne
Apeiron Technologies conçoit et opère des agents IA en production depuis Paris et Tunis. Pour l'intégration de Hermes et OpenClaw, nous prenons en charge :
- l'audit et le cadrage : cas d'usage rentables, risques, conformité RGPD et AI Act ;
- le plan de contrôle : SSO, politiques, passerelle MCP, DLP, routeur LLM, audit ;
- les connecteurs MCP vers votre ERP, CRM, ITSM et entrepôt de données ;
- le durcissement selon les guides zero trust et votre politique de sécurité ;
- l'exploitation : supervision, revue des skills, FinOps, amélioration continue.
Pour aller plus loin, consultez notre page orchestration d'agents IA, notre agence d'intelligence artificielle et notre solution d'IA d'entreprise auto-hébergée Cortex One.
Parler de votre projet d'agents IA
Questions fréquentes
Quelle est la différence entre Hermes et OpenClaw ?
OpenClaw est surtout une passerelle conversationnelle : il connecte un agent à vos messageries et exécute des actions via des skills. Hermes, de Nous Research, est un agent de fond doté d'une mémoire persistante et d'une boucle d'apprentissage qui transforme les tâches réussies en compétences réutilisables. En entreprise, OpenClaw sert de porte d'entrée et délègue les tâches longues à Hermes.
Hermes et OpenClaw sont-ils gratuits et open source ?
Oui, les deux projets sont publiés sous licence MIT et peuvent être auto-hébergés. Les coûts réels viennent des modèles de langage utilisés, de l'infrastructure, de l'intégration aux systèmes existants et de l'exploitation.
OpenClaw est-il assez sûr pour une entreprise ?
Pas dans sa configuration par défaut. Il doit être durci : Gateway non exposé sur Internet, appairage et liste d'autorisation, skills relues et épinglées, secrets dans un coffre, exécution en sandbox, journalisation vers le SIEM. Avec ces mesures et un plan de contrôle, il peut être utilisé en production.
Peut-on utiliser Hermes et OpenClaw avec un modèle hébergé en Europe ou sur site ?
Oui. Les deux agents acceptent plusieurs fournisseurs de modèles, y compris un endpoint privé. Un routeur LLM permet d'envoyer les données sensibles vers un modèle auto-hébergé et le reste vers un modèle frontière.
Comment connecter les agents à notre ERP ou à notre CRM ?
Via des serveurs MCP dédiés, placés derrière une passerelle MCP. Chaque serveur expose des opérations précises avec des droits limités (lecture, écriture, montant maximum), ce qui évite de donner à l'agent un accès direct à la base de données.
Combien de temps faut-il pour un premier déploiement ?
Comptez environ six semaines pour un pilote mesuré sur un cas d'usage, et une douzaine de semaines pour une mise en production contrôlée avec SSO, audit et approbations humaines.
L'AI Act s'applique-t-il à ces agents ?
Oui, à des degrés divers. La plupart des usages internes relèvent d'obligations de transparence et de maîtrise de l'IA. Les usages touchant au recrutement, à l'évaluation des salariés ou à l'accès au crédit peuvent être classés à haut risque et demandent un cadre renforcé.